IA y seguridadFiltraciones de datos
Inside an AI Attack Against a US Retailer
When hand-typed commands failed to breach a US retailer, the attacker turned to AI-generated scripts, achieving lateral movement in minutes.
Actualizado hace 1 min
Resumen de 174 notas de ciberseguridad publicadas el 12 de noviembre de 2026. Los temas con más cobertura: vulnerabilidades (60), herramientas e investigación (33), ciberataques y apt (28).
174 notas en castellano e inglés. Quitar filtros
IA y seguridadFiltraciones de datos
When hand-typed commands failed to breach a US retailer, the attacker turned to AI-generated scripts, achieving lateral movement in minutes.
Un atacante utilizó credenciales robadas de más de 4,800 cuentas de GitHub para implantar un software malicioso en miles de repositorios. El objetivo era robar secretos, tokens y credenciales de nube mediante los flujos de trabajo de CI, afectando a al menos 1,806 proyectos. Se…
MalwarePhishing e ingeniería social
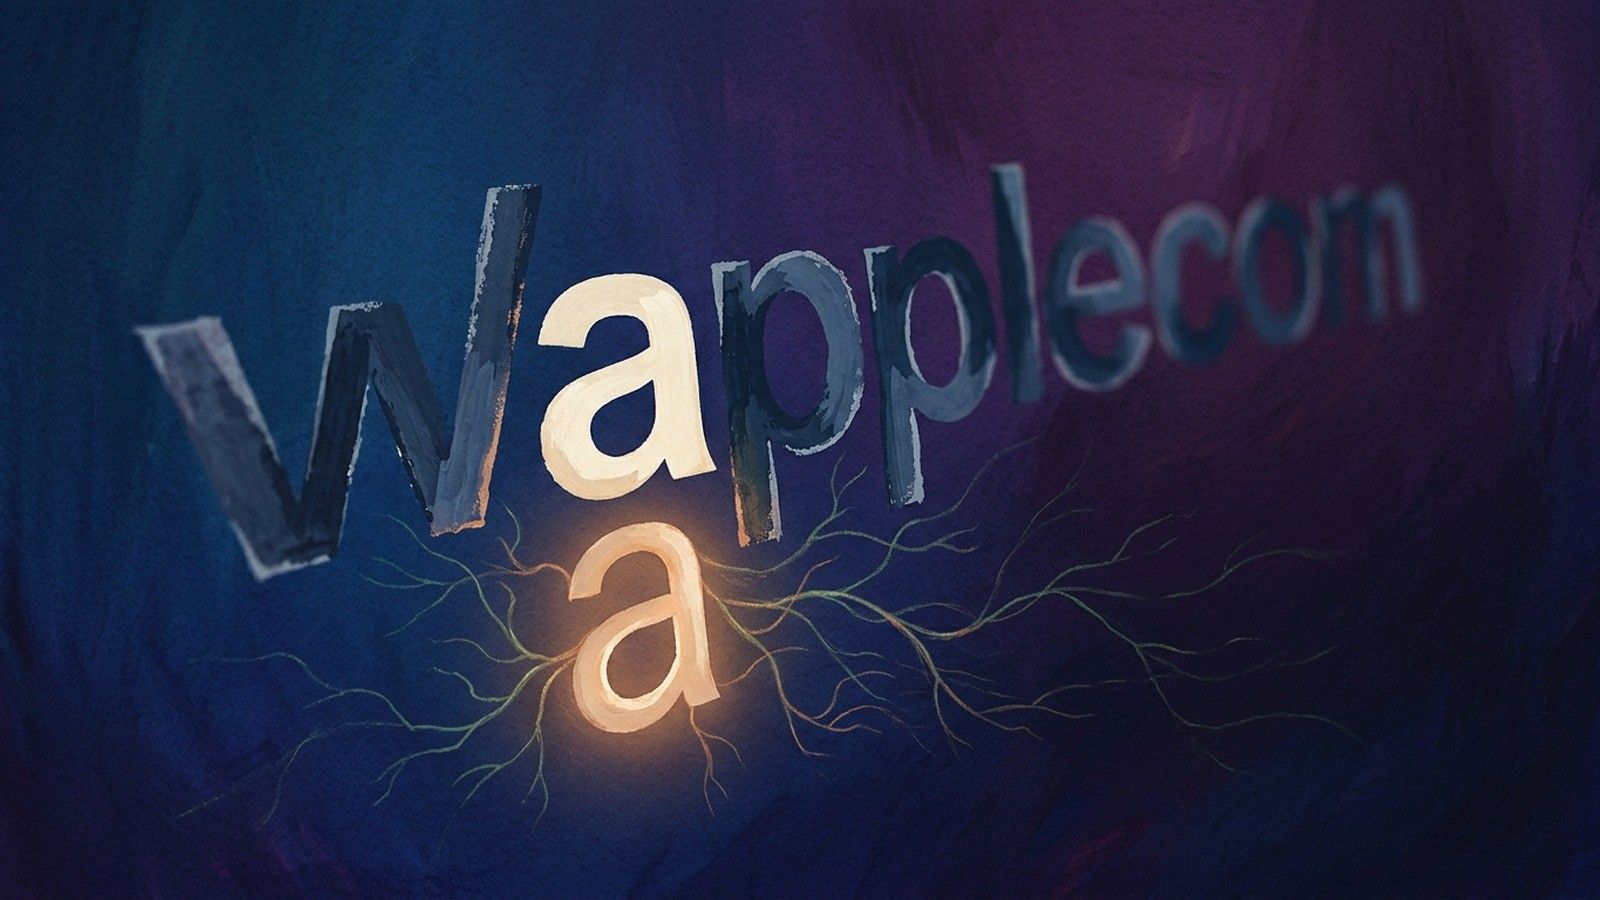
Un dominio que a primera vista parece el de Apple esconde una letra cirílica en lugar de la ‘a’ latina. La sustitución es casi imperceptible en la barra de direcciones, pero este tipo de suplantación permite a un ciberdelincuente montar una copia exacta de la web oficial con la…
The attackers exploited a vulnerability in a legitimate extension to bypass ScreenConnect authentication.
Ciberseguridad
Microsoft has confirmed reports that the November 2026 security updates are failing to install on Windows 11 systems with the October preview update.
Ciberseguridad
IRISSCON 2026, the annual cybercrime conference organized by IRISSCERT, took place at the Aviva Stadium in Dublin on November 11. The all-day event gives attendees a look at the cyber threats businesses are facing right now, along with practical advice on how organizations can…
This is the first article in a series on cloud penetration testing. We'll cover the three cloud layers (External, Overlay, and Underlay), common architectures (OpenStack and Kubernetes), typical attack chains, and real-world incidents.
Se ha detectado una falla crítica (CVE-2026-119618) en el módulo HTTP/2 de Apache HTTP Server que permite a atacantes remotos ejecutar código y tomar control del servidor. Afecta a las versiones 2.4.55 hasta 2.4.70, siendo la versión 2.4.71 la solución oficial. Se recomienda…
VulnerabilidadesCiberataques y APT
The malicious activity started shortly after a researcher dropped over 30 zero-days. N-able patched the unauthenticated ones.
Ciberataques y APTVulnerabilidades
Multiple threat actors are abusing GSocket, a legitimate open-source remote access tool, to maintain access to Linux servers even after patching the vulnerabilities exploited to gain initial access.
Herramientas e investigaciónIA y seguridad
Amazon Web Services has released AWS Emulator, a free tool that simulates AWS services on a developer’s laptop, a development server or in a continuous integration (CI) pipeline. The company says autonomous AI agents wrote the tool entirely, with no code written or reviewed by…
IA y seguridadVulnerabilidades
El laboratorio FORGE de Microsoft utilizó un sistema de escaneo basado en inteligencia artificial para detectar 59 errores de seguridad en el núcleo de Linux, algunos de los cuales habían pasado desapercibidos durante más de 20 años. Este hallazgo ha resultado en la asignación…
A critical flaw in MongoDB Server allows an unauthenticated attacker to send two requests that trigger a crash on the database server. The crash occurs only if that server is later chosen to take over as the main server while it still lacks some recent changes. MongoDB, the…
Herramientas e investigaciónMalware
A threat actor using stolen GitHub credentials has pushed a credential-stealing payload into tens of thousands of repositories since November 10. In more than 1,800 of them, the malware ran and shipped GitHub Actions secrets and cloud credentials to the attacker. Aikido spotted…
VulnerabilidadesExploits y PoC
Attackers could exploit a critical Red Hat Quay flaw to steal private container images, overwrite repositories and maintain persistent access.
Un grupo de ransomware desconocido, bautizado como Citrus, manipula las directivas de grupo de Windows (GPO) para propagar su malware por redes corporativas completas y, antes de cifrar nada, apagar Microsoft Defender. Los atacantes entran con credenciales robadas a…
Phishing e ingeniería socialHerramientas e investigación
Uno de los libros que más ha gustado y más se ha vendido en los últimos lanzamientos de 0xWord, y teníamos muchas ganas de lanzar la Segunda Edición Revisada y Ampliada, ha sido de "Social Hunters: Hacking con Ingeniería Social en el Red Team" dedicado a las técnicas que…
Ciberseguridad
For decades, enterprise software development relied on an assumption that developers could experiment relatively safely because there were safeguards between their work and production. Development, staging and production had different rules, with human intermediaries making…
Un nuevo grupo de ransomware llamado Citrus está utilizando las Directivas de Grupo de Windows (Group Policy) para propagar su malware a través de redes corporativas completas. Los atacantes abusan de esta herramienta de administración para convertirla en un sistema de entrega…
Múltiples vulnerabilidades en productos de Helmholz Jue, 12/11/2026 - 09:46 Aviso SCI Recursos Afectados myREX24V2, con firmware anterior a 2.21.6.myREX24V2.virtual, con firmware anterior a 2.21.6. Descripción Helmholz, en coordinación con CERT@VDE, ha publicado 2…